
“SSL certificate problem: unable to get local issuer certificate” 表示 TLS 校验器无法建立到受信任签发者的证书链。需要检查服务器是否漏发中间证书、是否使用组织内部 CA,以及客户端选中了哪个 CA 存储。证书过期是另一类问题。
先确定报错程序。同一台电脑上的 curl、Git、PHP 可能采用不同的 libcurl、TLS 后端或证书文件位置。浏览器访问成功后,仍要检查命令行工具自己的信任配置。
本篇目录
确定运行时及证书链缺失环节
程序 | 检查内容 | 限定范围的 CA 配置 |
|---|---|---|
curl |
|
|
Git HTTPS |
|
|
PHP cURL | PHP 运行时、cURL 扩展和加载的配置 |
|
服务端通常提供叶证书及必要的中间证书。客户端还要信任合适的根证书并验证目标主机名。缺少中间证书通常由服务器修复,获准使用的内部 CA 则应配置到目标客户端的信任库。
先核对实际 TLS 后端和证书来源。系统信任库和文件式配置的差异见 curl 证书指南。
在本机复现缺少签发者的情况
示例包生成虚构 CA 及 localhost 服务器证书,服务只绑定到本机回环地址。它不需要调整系统信任设置或访问客户端点。在解压目录运行:
python3 prepare_demo.py
python3 demo_server.py
保留服务器运行,另开终端并在同一目录执行:
curl --noproxy '*' --max-time 5 \
  https://localhost:8813/demo/ok
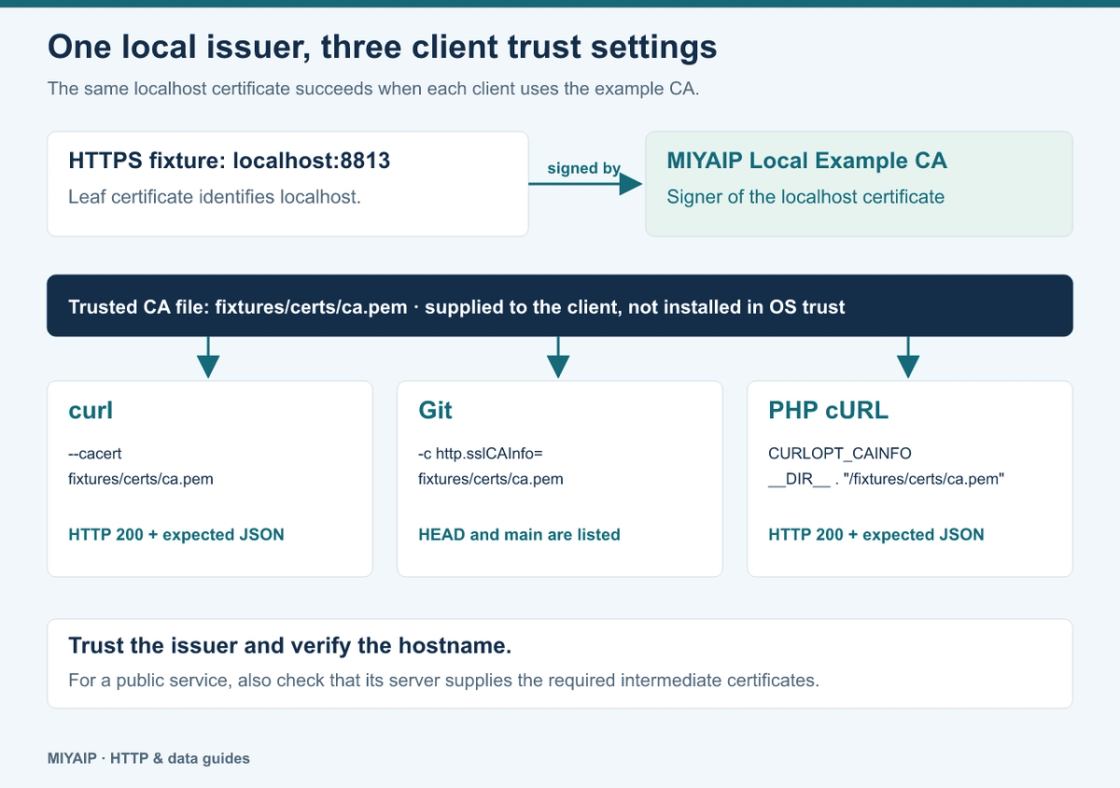
示例 CA 未受信任时,curl 8.7.1 的退出码为 60。PHP 的 cURL 扩展访问同一地址时也会报告错误 60。实际错误文字取决于 TLS 后端。
然后在请求中指定本机示例 CA:
curl --noproxy '*' --fail-with-body --silent --show-error \
  --cacert fixtures/certs/ca.pem \
  https://localhost:8813/demo/ok
这次请求返回:
{"ok":true,"name":"Desk Lamp"}签发者信任和主机名验证仍然开启。实际服务的 CA 应来自服务运营方、组织认可的分发渠道,或相关的公共 CA。
在 Git 中限定修复范围
本地服务器提供一个小型虚构 Git 仓库,比较这两条命令:
git -c http.proxy= \
  ls-remote https://localhost:8813/demo.git

git -c http.proxy= \
  -c http.sslCAInfo=fixtures/certs/ca.pem \
  ls-remote https://localhost:8813/demo.git
没有本地 CA 时,第一条命令证书校验失败。第二条列出 HEAD 和 refs/heads/main。-c 的设置只在该次调用生效。
检查现有仓库的生效设置及其来源:
git config --show-origin --get-regexp '^http\..*(sslCAInfo|sslBackend|schannelUseSSLCAInfo)$'没有匹配的设置可以是正常结果。Windows 上使用 Schannel 的 Git 构建可能优先使用原生证书库,http.schannelUseSSLCAInfo 会影响该后端是否使用指定的 CA 包。请参照当前平台的 Git HTTP 配置。
指定 PHP cURL 使用的 CA
CLI 与 Web 服务器可能加载不同的 PHP 配置。请检查实际报错的运行环境:
php --ini
php -r 'echo ini_get("curl.cainfo"), PHP_EOL; print_r(curl_version());'
本地演示执行 php php_tls.php:
<?php
$handle = curl_init('https://localhost:8813/demo/ok');
curl_setopt_array($handle, [
    CURLOPT_RETURNTRANSFER => true,
    CURLOPT_CAINFO => __DIR__ . '/fixtures/certs/ca.pem',
    CURLOPT_SSL_VERIFYPEER => true,
    CURLOPT_SSL_VERIFYHOST => 2,
    CURLOPT_CONNECTTIMEOUT => 3,
    CURLOPT_TIMEOUT => 5,
    CURLOPT_PROXY => '',
]);
$body = curl_exec($handle);
if ($body === false) {
    throw new RuntimeException('cURL ' . curl_errno($handle) . ': ' . curl_error($handle));
}
$status = curl_getinfo($handle, CURLINFO_RESPONSE_CODE);
if ($status !== 200) {
    throw new RuntimeException('HTTP ' . $status);
}
$data = json_decode($body, true, 512, JSON_THROW_ON_ERROR);
echo json_encode(['status' => $status, 'data' => $data], JSON_PRETTY_PRINT) . PHP_EOL;
它返回 HTTP 200 和虚构 JSON。CURLOPT_CAINFO 只影响对应句柄;运行时的 curl.cainfo 需要填写绝对路径,修改配置后可能要重启相应 PHP 服务。openssl.cafile 管理 PHP OpenSSL 流,cURL 扩展的 CA 配置另行检查。详见 PHP cURL 配置。
检查服务器与代理的证书链
对于公开 HTTPS 服务,可以查看服务器实际发送的证书:
openssl s_client -connect example.com:443 \
  -servername example.com -showcerts </dev/null
填入实际主机名,核对整个签发链与最终校验结果。如果服务端缺少中间证书,请运营方提供完整链。
经批准执行 TLS 检查的网络可能会提供组织自己的签发证书,请找网络运营方确认。对 HTTPS 代理而言,代理证书和目标证书各有独立的信任设置,需分别验证。
常见问题
更换代理 IP 能修复签发者信任吗?
更换 IP 会改变网络路线。遇到签发者错误时,先确定失败的是哪一次 TLS 连接,再修复对应的信任链。
要关闭证书验证吗?
请保持证书验证开启,以便确认连接到预期的服务并验证修复效果。
修复后需要检查什么?
在相同运行时和路由中重新发送请求,确认通过证书验证,且 HTTP 状态和正文符合预期。如果 Web 服务也报错,请在 Web 运行时单独确认。