
使用 --verbose 或 -v 查看 curl 到达服务器的过程。日志依次显示连接、代理隧道、TLS 协商和 HTTP 标头,可以据此判断接下来应检查目标服务、代理、证书信任还是应用响应。
诊断信息通常写入标准错误流。正文默认走标准输出,也可写入文件。分开保存可避免把日志交给 JSON 解析器。
本篇目录
分开保存正文与诊断信息
按 README 启动虚构的本地服务器后运行:
curl --noproxy '*' --verbose --max-time 10 \
  --output response.json \
  http://127.0.0.1:8812/demo/ok \
  2>curl-verbose.log
response.json 保存正文,curl-verbose.log 保存连接诊断和进度。-i 在常规输出中加入响应标头,-I 用 HEAD 请求标头,-v 打印诊断信息。若服务器对 HEAD 和 GET 的处理不同,应直接复现失败的 GET 请求。
日志中,> 表示发出的 HTTP 标头行,< 表示收到的标头行,* 引出 curl 的诊断信息。TLS 提示会随版本和实现变化。选项说明见 curl 手册。
读取经过 HTTP 代理的 HTTPS 请求日志
本地示例包含 HTTPS 目标,以及仅允许连接随包服务的代理。用 prepare_demo.py 生成示例证书,只在当前请求中指定该 CA,系统信任设置保持原状。
curl --noproxy '' --verbose --max-time 10 \
  --proxy http://127.0.0.1:8814 \
  --cacert fixtures/certs/ca.pem \
  --output response.json \
  https://localhost:8813/demo/ok \
  2>proxy-verbose.log
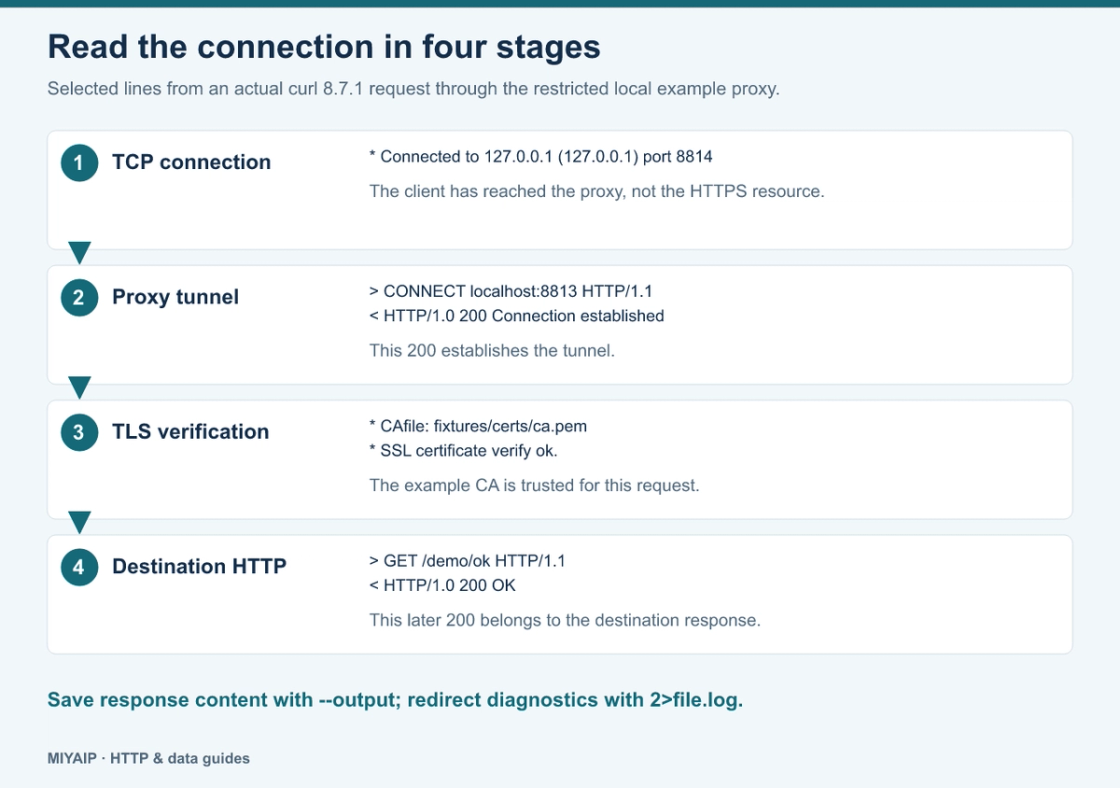
--noproxy '' 让本次本机演示经过示例代理。运行后可以看到这些日志行:
* Connected to 127.0.0.1 (127.0.0.1) port 8814
> CONNECT localhost:8813 HTTP/1.1
< HTTP/1.0 200 Connection established
* CONNECT tunnel established, response 200
*  CAfile: fixtures/certs/ca.pem
*  subjectAltName: host "localhost" matched cert's "localhost"
*  SSL certificate verify ok.
> GET /demo/ok HTTP/1.1
< HTTP/1.0 200 OK
第一个 200 是代理建立隧道的响应,后一个 200 才是目标服务器的 HTTP 响应。即使目标返回 403、404 或 500,代理也可能已成功建立隧道。CONNECT 行为见 curl HTTP 代理说明。
根据最后一条有效信息排查
日志证据 | 接下来检查 |
|---|---|
无法解析目标或代理域名 | 对应主机名以及这条路由的 DNS 解析器 |
TCP 连接被拒绝或超时 | 主机、端口、网络路径及服务监听状态 |
代理返回 407 | 代理认证信息 |
CONNECT 成功后证书校验失败 | 目标主机名、签发链和 curl 使用的 CA 存储 |
目标返回 401 | 目标服务的身份验证 |
目标返回 403 或 429 | 正文、访问权限、访问策略或速率限制 |
HTTP 200 却收到 HTML | 实际内容类型、正文以及是否发生重定向或返回验证页面 |
这些信息可以缩小排查范围。仅凭 403 无法确认 IP 被封禁,仅凭超时也无法确认代理凭据有误。
分别检查 HTTP 状态和 curl 退出码
默认情况下,即使服务器返回 HTTP 错误,完成传输的 curl 仍可能以成功状态退出。脚本依赖成功响应时,应显式定义失败条件:
curl --noproxy '*' --fail-with-body --silent --show-error \
  --output error-response.json \
  --write-out 'HTTP %{http_code}\n' \
  http://127.0.0.1:8812/demo/missing
示例端点返回 404。支持 --fail-with-body 的 curl 会保留错误正文并以 22 退出。立即在 shell 或进程运行器里获取退出码,避免被后续命令的状态覆盖。
只需响应标头时可用 --dump-header headers.txt。要追踪字节级细节,可以使用 --trace-ascii trace.txt --trace-time。追踪文件可能包含请求与响应数据,分享前请移除凭据和私有内容。
从本地示例迁移到实际端点
使用 MIYAIP 账号中的代理协议、主机、端口和凭据。切换 HTTP 或 SOCKS 前可查看协议指南。如果使用 HTTPS 代理,应分别检查到代理的 TLS 连接,以及到目标的 TLS 连接。
代理认证与目标服务认证应分别核对。日志显示代理连接成功后,还需检查目标有没有接受应用请求。
常见问题
-v 会显示响应正文吗?
正文仍走普通响应输出,诊断信息走标准错误流。用 --output 可以独立保存正文。
日志为什么没有显示目标域名解析?
目标若是 IP,就无需查域名。地址也可能来自缓存,或由代理端解析。先核对实际请求路线。
应该把整份日志发给支持人员吗?
提供最小必要片段、命令、curl 版本和实际状态。发送前请遮盖授权标头、代理凭据、Cookie 与私有地址。