
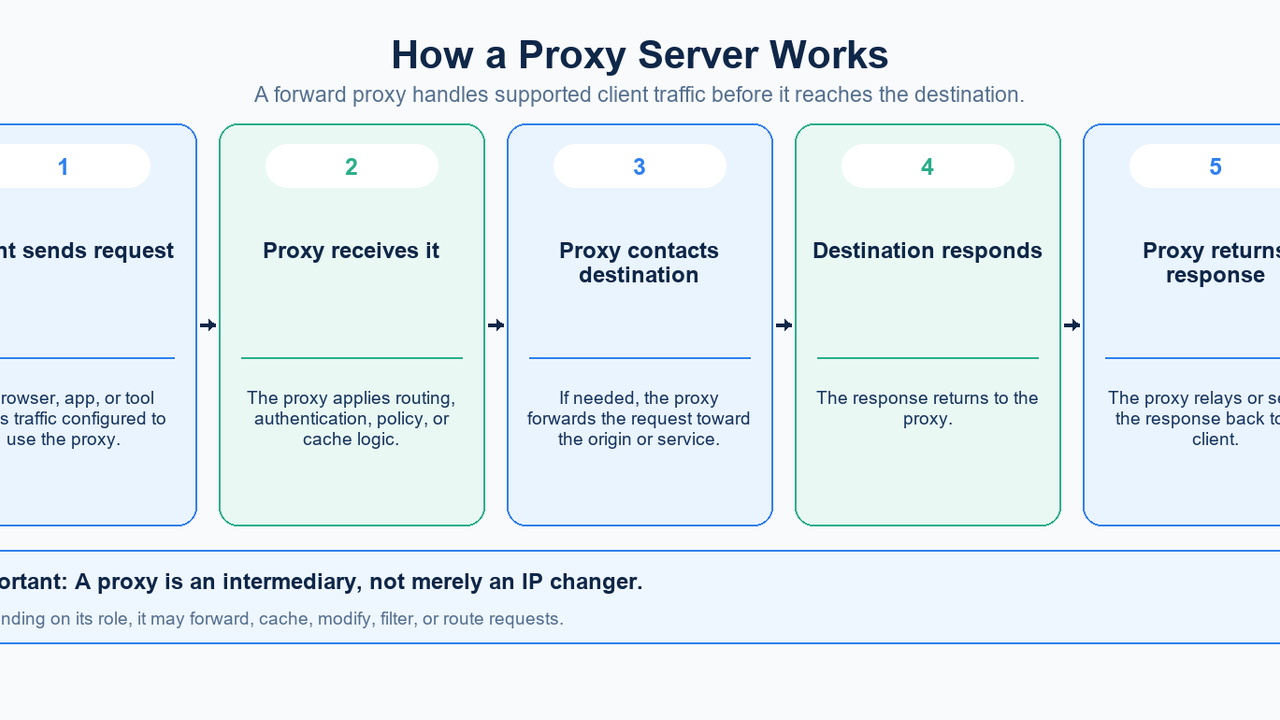
一台代理服务器是客户端与另一项网络服务之间的中间节点。
浏览器、应用或设备不必始终直接与目标通信,也可以先将流量发送给代理。代理随后可以转发请求、实施策略、提供缓存内容、修改部分请求信息,或将请求路由到其他位置,再返回响应。
在最简单的正向代理示例中:
客户端 → 代理服务器 → 目标
响应则沿相反方向返回:
目标 → 代理服务器 → 客户端
这个基本示意有助于理解代理,但并非完整定义。“代理服务器”是一个广义的网络术语。客户端使用的正向代理、保护网站的反向代理、HTTP 代理、SOCKS5 代理和住宅代理,描述的是代理架构的不同方面。
因此,最重要的不只是理解什么是代理服务器,还要理解讨论的是哪一种代理,以及它承担什么角色。
快速解答
代理服务器是代表另一套系统处理网络请求的程序或计算机。
对于客户端的互联网访问,正向代理通常接收浏览器或应用的请求,代表客户端联系目标,接收响应,再将响应返回给客户端。
反向代理则从另一侧发挥作用:它代表一台或多台后端服务器接收传入请求。
代理服务器通常用于:
- 控制对外互联网访问;
- 过滤请求并实施策略;
- 缓存;
- 负载均衡;
- 保护后端基础设施或隐藏其实现细节;
- 应用和网络测试;
- 让选定的流量经过指定的中间节点。
代理还可以改变目标看到的、经由代理传输的流量的 IP 地址。但代理并不会自动保证匿名性、加密或覆盖整台设备的流量。
什么是代理服务器?
MDN 对代理服务器的定义将代理描述为网络之间使用的中介程序或计算机。
这里的关键词是中间节点。
代理位于通信路径中的某个位置,代表另一套系统处理请求或响应。
这种处理可以有多种含义。
代理可能会:
- 将请求转发到另一台服务器;
- 返回缓存响应,无需再次联系源站;
- 修改部分标头;
- 执行访问规则;
- 验证客户端身份;
- 将请求路由到不同的后端服务器;
- 记录或测量流量;
- 让连接的另一侧看不到这一侧,或隐藏这一侧的实现细节。
因此,用“代理会改变你的 IP 地址”作为定义过于狭窄。
某些正向代理确实会让目标看到代理侧的 IP,而不是客户端直接使用的公网 IP。但反向代理、缓存代理、企业网关和负载均衡代理也都是代理服务器,即使“改变用户的 IP”并非它们的主要用途。
代理服务器如何工作?
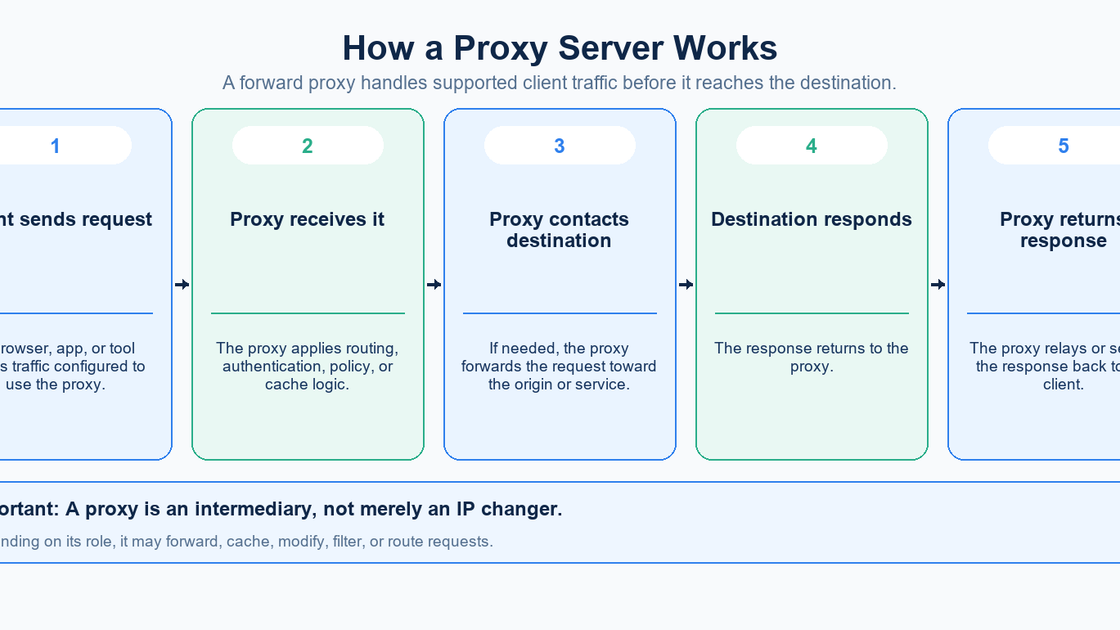
基本的正向代理流程很直观。
1. 为客户端配置代理
浏览器、操作系统、应用或命令行工具会获得代理设置。
这些设置可能包括:
proxy.example.com:8080
或者配置脚本 / PAC URL。
Microsoft 的 Windows 代理指南就是一个例子:它介绍了自动检测、配置脚本,以及使用代理服务器名称 / IP 和端口进行手动配置的方法。
2. 客户端将支持的流量发送给代理
客户端不会直接向目标建立相关连接,而是将请求发送到代理端点。
具体哪些流量使用代理,取决于应用、操作系统、代理协议和配置。
3. 代理执行自身规则
代理可能会检查:
- 身份验证;
- 目标访问策略;
- 缓存状态;
- 路由规则;
- 访问控制规则;
- 日志或监控要求。
之后,它可能转发请求、修改请求、从缓存提供响应,或拒绝请求。
4. 代理与目标通信
如果必须转发请求,代理会继续连接目标服务。
从目标的角度看,网络连接可能来自代理基础设施,而不是直接来自原始客户端。
5. 代理返回响应
目标向代理回复,代理再将响应返回或提供给客户端。
这样就形成了完整的逻辑路径:
客户端 → 代理 → 目标 → 代理 → 客户端
因此,代理是请求路径的一部分,而不只是贴在 IP 地址上的一个标签。
正向代理与反向代理
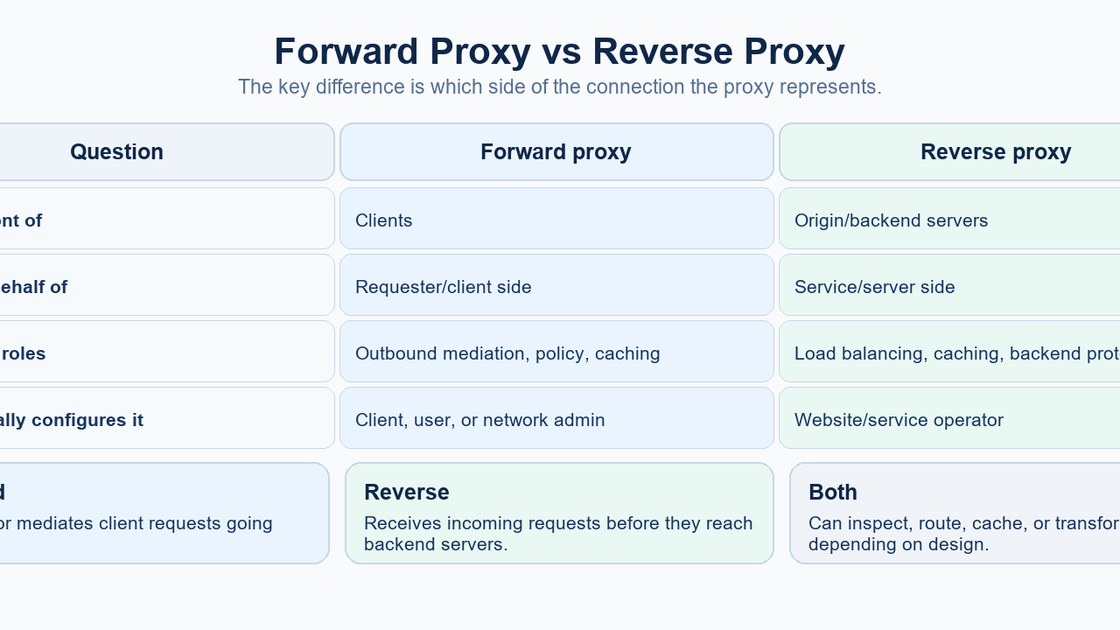
这是架构层面最重要的区别。
MDN 的代理与隧道指南区分了正向代理和反向代理。
正向代理
正向代理代表一个客户端或一组客户端进行操作。
客户端知道代理的存在,并将符合条件的请求发送给它。
常见角色包括:
- 控制对外访问;
- 实施组织策略;
- 缓存经常被请求的资源;
- 路由选定的应用流量;
- 提供统一的网络出口。
当用户在操作系统、浏览器或应用中手动输入代理主机名和端口时,通常是在配置正向代理。
反向代理
反向代理代表服务器进行操作。
用户连接到公开服务,但请求会先到达反向代理,再到达实际后端。
Cloudflare 的反向代理概述将反向代理描述为部署在 Web 服务器前方的服务器,并指出它可以提升安全性、性能和可靠性。
反向代理的常见角色包括:
- 在后端服务器之间进行负载均衡;
- 缓存静态内容;
- 隐藏后端拓扑结构;
- 集中处理 TLS 或请求处理逻辑;
- 实施安全与流量管理控制。
最简单的区分方式是:
正向代理:代表客户端。
反向代理:代表服务器。
它们的总体理念相同——在通信路径中设置一个中间节点——但解决的是不同的架构问题。
代理服务器的类型:采用正确的分类方式
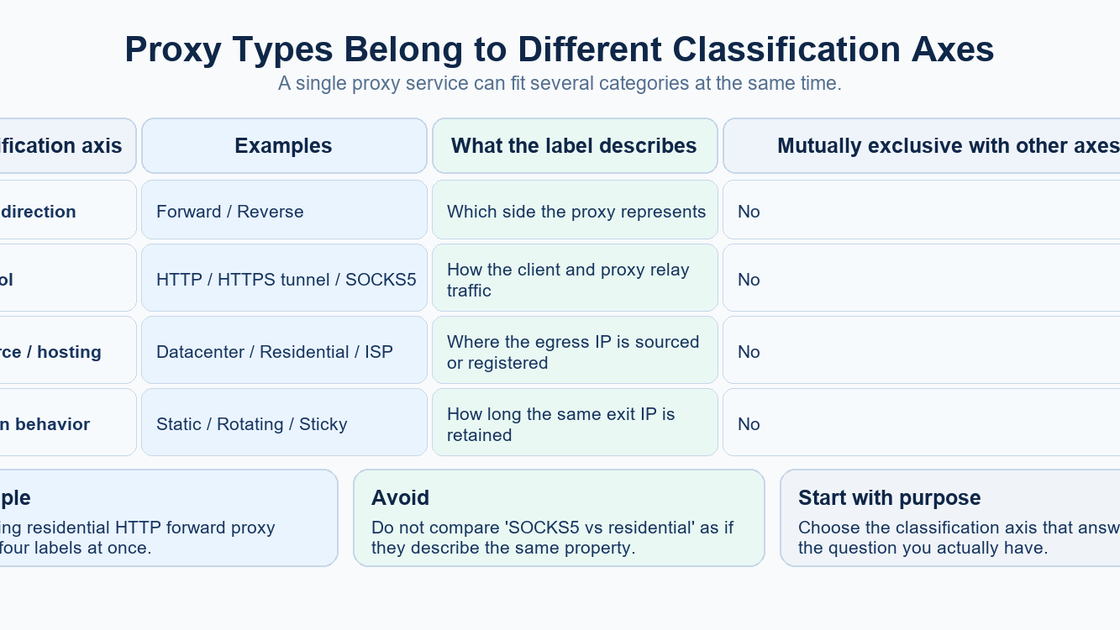
“代理服务器的类型”听起来像是一份简单的列表。
实际上,代理术语混合了几个相互独立的维度。
例如:
- 正向与反向描述流量方向和架构角色;
- HTTP 与 SOCKS5描述协议行为;
- 住宅、数据中心与 ISP描述出口 IP 的来源,或其注册 / 托管方式;
- 静态、轮换与粘性会话描述出口地址随时间变化的行为。
这些类别并不相互排斥。
一项服务可以同时属于:
正向 + HTTP + 住宅 + 轮换
另一项服务则可以是:
正向 + SOCKS5 + 数据中心 + 静态
反向代理也不应与“住宅”或“SOCKS5”放在同一个比较维度中。
这种分类模型,比把每个营销标签都当成独立且相互竞争的代理类型更有用。
按流量方向分类
正向代理
代表客户端发出对外请求。
大多数面向消费者和商业服务的代理讨论,单独提到“代理服务器”时,指的就是这一类别。
反向代理
代表服务器接收传入请求。
反向代理是网站和应用运营方使用的基础设施组件,而不是普通的客户端代理设置。
按协议分类
HTTP 代理
HTTP 代理理解 HTTP 请求语义,可以转发或处理 Web 请求。
对于 HTTPS 目标,HTTP 代理通常使用隧道。
MDN 的 CONNECT 文档解释了 CONNECT 方法:它要求代理建立通向目标主机和端口的隧道,然后双向转发数据。
概念上可以表示为:
客户端 → HTTP 代理 → CONNECT host:443 → 与目标建立 TLS 连接
关键在于,HTTP 代理描述的是一种协议关系。它并不能告诉你出口地址属于住宅还是数据中心,也不能告诉你地址是静态还是轮换的。
SOCKS5 代理
SOCKS5 是一种独立的代理协议。
RFC 1928将 SOCKS 第 5 版定义为客户端与服务器应用的转发框架,并支持 TCP 和 UDP。
SOCKS5 比专门针对 HTTP 的代理更通用,因为它不局限于解释 HTTP 请求。
同样,这也是一个协议标签。
SOCKS5 代理仍然可以使用数据中心、住宅、ISP 或其他类型的网络地址,具体取决于服务的构建方式。
按 IP 来源或托管模式分类
商业代理服务通常根据出口地址的网络身份或来源,对正向代理进行分类。
数据中心代理
数据中心代理地址来自托管服务或数据中心基础设施,而不是普通家庭宽带连接。
住宅代理
住宅代理服务使用与消费者 ISP 网络关联的地址。
Oxylabs 的数据中心与住宅代理指南展示了这一市场分类:区分托管服务商的 IP 地址空间与关联 ISP 的住宅地址。
ISP 或静态住宅代理
“ISP 代理”或“静态住宅代理”是商业标签,通常指注册在 ISP 名下、但托管在服务器基础设施上的稳定 IP。
这些标签描述的是出口地址的网络身份和托管模式。
它们不能替代正向 / 反向或 HTTP / SOCKS 分类。
理解这一区别,就能避免将以下问题:
“我应该选择 SOCKS5 还是住宅代理?”
当成非此即彼的选择。
一个描述协议行为,另一个描述 IP 来源。
按会话行为分类
另一个分类维度是同一出口 IP 会保持使用多久。
Oxylabs 当前的静态与轮换代理指南区分了持久 / 静态地址和轮换地址池,并指出粘性会话会在规定时间内保持同一 IP。
静态代理
保留已分配的同一地址,而不是有意在请求之间更换地址。
轮换代理
服务按照供应商特定的轮换规则选择不同的出口地址。
粘性会话
服务会尝试在一个会话或设定时段内保持同一出口地址,之后再进行轮换。
这些是会话分配行为,而不是不同的协议。
轮换服务仍然可以使用 HTTP 或 SOCKS5,其 IP 仍然可以来自住宅或数据中心。
代理服务器有哪些用途?
代理服务器在互联网基础设施的客户端和服务器两侧都有正当用途。
网络访问与策略执行
组织可以要求受支持的对外流量经过受控代理。
这样就有了集中进行身份验证、日志记录、过滤或实施访问策略的位置。
Microsoft 明确指出,组织可能要求 Windows 网络使用代理。
缓存
代理可以存储经常被请求的内容,从而无需每次都从原始来源获取同一对象。
Squid 的文档将代理缓存描述为把互联网对象存储在更靠近请求客户端的位置。
缓存可以减少重复的上游传输,并改善可缓存资源的交付。
负载均衡与后端保护
反向代理可以将传入请求分配到多台后端服务器。
它们还可以对客户端隐藏后端拓扑,并提供集中进行流量管理的位置。
受控的应用路由
开发者、管理员或应用可以出于测试、诊断或策略要求,让选定流量经过已知的网络中间节点。
监控与公开数据工作流
组织可以使用来源适当的代理,将正当的公开数据采集或监控工作负载分配到受控网络端点。
代理只是这种系统的一部分;授权、网站条款、请求速率和适用规则仍需分别考虑。
测试依赖网络的行为
在测试应用经过特定网关、网络路径或出口环境时的行为,代理也可能很有用。
重要的是,由使用场景决定哪些代理属性值得关注。
代理服务器不会自动提供哪些功能
代理会改变使用它的流量的路径或处理方式。
它不会自动提供有时与“代理”一词关联的所有安全或隐私属性。
它不保证匿名性
对于经代理转发的请求,目标可能看到代理侧的网络地址,而不是客户端直接使用的 IP。
但改变网络地址并不会消除应用层身份。MDN 的 Cookie 指南解释了 Cookie 可以携带会话 ID,帮助服务器在多次请求中识别同一浏览器或已登录用户。
因此,使用代理并不等于实现匿名。
它不保证加密
“代理”这个词本身并未说明客户端与代理之间的连接是否加密。
在通过 HTTP 代理访问 HTTPS 时,CONNECT 可以为通向目标的 TLS 连接建立隧道。
这与声称代理本身会自动加密每一条连接是两回事。
它可能无法覆盖每个应用
在某个浏览器、操作系统设置或应用中配置的代理,可能只适用于遵循该配置的流量。
不要因为一次浏览器请求成功经过代理,就认为设备上的每个进程都使用同一条代理路径。
它并不意味着所有代理类型都可互换
HTTP 代理、SOCKS5 转发服务、反向代理和住宅转发服务,解决的是不同的问题。
正确的比较应从需求出发,而不是从标签出发。
代理服务器与 VPN
代理服务器和 VPN 都可以在设备与目标之间引入中间节点,因此常被拿来比较。
但它们并不是同一种技术。
代理通常处理已配置为使用它的应用或协议的流量。
VPN 使用网络隧道,而不是相同的应用层代理机制。Microsoft 的 VPN 连接类型文档将 Windows VPN 描述为使用隧道协议的点对点连接。
Microsoft 将代理和 VPN 配置视为 Windows 中不同的连接机制,并指出 VPN 连接可能需要单独的代理设置。
实际区别在于覆盖范围和架构:
- 如果需要的是应用、协议、网关、缓存或服务器侧中间节点,选择代理;
- 如果需要为设备或网络流量提供网络层隧道,选择 VPN。
不要认为仅凭其中任一标签就能回答所有安全问题。加密、身份验证、DNS 处理、路由范围、日志记录和信任关系,仍取决于实际实现。
如何配置代理服务器
手动配置正向代理通常需要:
服务器地址或主机名
端口
协议 / 类型
身份验证信息(如需要)
例如:
proxy.example.com:8080
但手动配置并不是唯一选择。
系统还可以使用代理自动配置(PAC)文件。
MDN 将 PAC 文件描述为基于 JavaScript 的规则,用来决定浏览器请求是直接到达目标,还是经过代理。
因此,用户可能会看到:
https://example.org/proxy.pac
而不是一个固定的代理 IP 和端口。
这意味着,“我的代理服务器是什么?”和“系统如何选择我的代理?”可能是两个不同的问题。
常见问题
用简单的话说,什么是代理服务器?
代理服务器是代表客户端或服务器处理网络请求的中间节点。在典型的正向代理中,客户端将请求发送给代理,由代理与目标通信,响应再经过代理返回。
代理服务器会做什么?
根据其角色,代理可以转发流量、实施访问策略、验证用户身份、缓存响应、修改部分请求数据、对请求进行负载均衡,或隐藏后端基础设施。
代理服务器会隐藏你的 IP 地址吗?
对于经过正向代理转发的流量,目标可能看到代理侧的地址,而不是客户端直接使用的网络地址。这并不保证匿名性,因为其他应用层标识符仍可能存在。
正向代理和反向代理有什么区别?
正向代理代表客户端发出对外请求。反向代理代表服务器接收传入请求。
什么是 HTTP 代理?
HTTP 代理处理 HTTP 流量。对于 HTTPS,HTTP 代理可以使用 CONNECT 建立通向目标主机和端口的隧道。
什么是 SOCKS5 代理?
SOCKS5 是 RFC 1928 定义的通用代理转发协议。它支持 TCP 和 UDP 使用场景,并不局限于 HTTP 请求语义。
住宅代理是一种与 SOCKS5 不同的协议吗?
不是。“住宅”描述出口 IP 的来源或网络身份,而 SOCKS5 描述代理协议。住宅代理服务可以支持 SOCKS5。
反向代理有什么用途?
反向代理通常部署在后端服务前方,用于负载均衡、缓存、流量管理和后端保护。
代理会加密互联网流量吗?
不会自动加密。加密取决于协议和配置。使用 CONNECT 通过 HTTP 代理建立隧道时,HTTPS 可以继续受到 TLS 保护,但“代理”这个词本身并不意味着加密。
代理服务器和 VPN 是同一种东西吗?
不是。两者都能改变流量路径,但代理通常中转已配置的应用 / 协议流量,而 VPN 一般建立网络层隧道。具体行为取决于实现。
代理服务器可以缓存内容吗?
可以。缓存代理能够存储符合条件的对象,并为后续请求提供这些对象,无需每次都从源站重新获取同一对象。
核心要点
理解代理服务器时,最好把它视为网络请求路径中的中间节点。
基本的正向代理模型是:
客户端 → 代理 → 目标
不过,按正确维度区分代理术语,能让这个定义更有用:
方向:正向或反向
协议:HTTP、HTTP 隧道、SOCKS5
IP 来源 / 托管:数据中心、住宅、ISP
会话行为:静态、轮换、粘性会话
这些标签回答的是不同的问题,也可能相互重叠。
代理可以对网络流量进行路由、过滤、缓存、身份验证、负载均衡,或以其他方式进行中转。它的功能,以及它提供的安全或隐私属性,取决于具体架构和配置,而不是仅仅取决于“代理”这个词。