
所谓代理浏览器并不是独立的互联网协议,也不是正式标准化的浏览器类别。在实际使用中,这个词通常指经过配置、将部分或全部浏览器流量发送到代理服务器的 Web 浏览器。
这些配置可以来自多个位置:
- 浏览器专属代理设置;
- 浏览器继承的操作系统代理设置;
- 具有管理代理配置权限的浏览器扩展;
- 决定哪些 URL 使用代理、哪些直接连接的 PAC 文件;
- 命令行或企业策略设置。
关键在于覆盖范围。浏览器代理会改变选定浏览器请求的路由方式。它不会自动为设备上的每个应用路由流量,也与 VPN 隧道不是同一种机制。
快速解答
浏览器代理通过改变浏览器在网络中的下一跳来工作。
原来的路径是:
浏览器 → 网站
使用代理后,请求路径变为:
浏览器 → 代理服务器 → 网站
对于实际经过代理的流量,目标网站通常会将代理服务器视为直接连接的网络对端。
这可以用于:
- 测试网站从另一个网络位置访问时的行为;
- 将浏览器流量与其他应用分离;
- 使用企业代理或开发代理;
- 实施浏览器层面的过滤或路由;
- 切换代理端点,无需重新配置整台设备。
但浏览器代理不会自动成为隐私或安全保护层。覆盖范围取决于浏览器、代理协议、配置、绕过规则、扩展、DNS 行为,以及是否允许部分流量直接连接。
“代理浏览器”究竟是什么意思?
这个说法有歧义,因为不同产品对它的用法不同。
“代理浏览器”可能指:
1. 使用代理的普通浏览器。
Firefox、Chrome、Edge 和其他浏览器可以使用直接提供的代理设置,也可以通过操作系统、策略或扩展获得代理设置。
2. 管理代理的浏览器扩展。
Chrome 提供了 chrome.proxy API,获得授权的扩展可以通过它读取或更改 Chrome 的代理配置。该 API 支持直连、系统代理、固定服务器、自动检测和 PAC 脚本等模式。
3. 使用独立代理的浏览器配置文件或专用浏览器实例。
如果需要让某个浏览器或配置文件使用代理,同时让设备的其他部分继续使用正常网络路径,这种方式很有用。
4. 内置代理管理功能的商业浏览器产品。
某些工具将代理选择、配置文件管理、位置切换或自动化功能整合到同一个界面中。
因此,这个术语应当描述配置的覆盖范围,不应被当作一种新的代理协议。
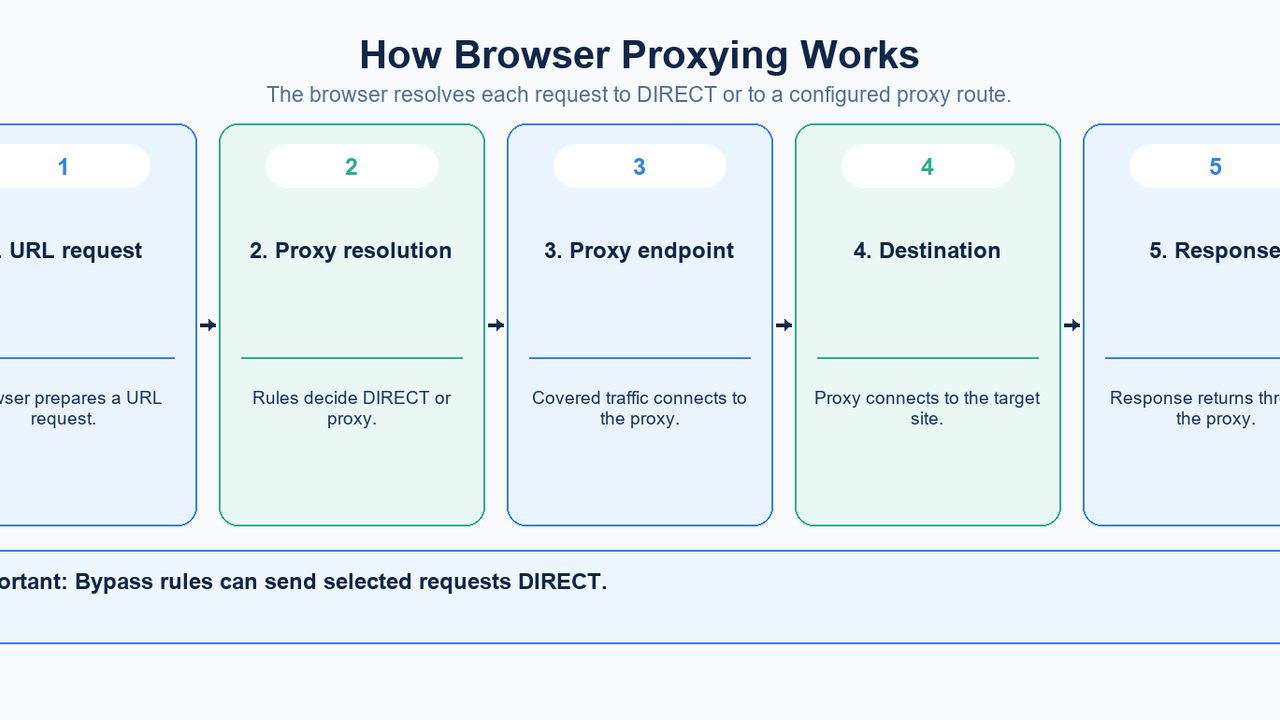
浏览器代理如何工作
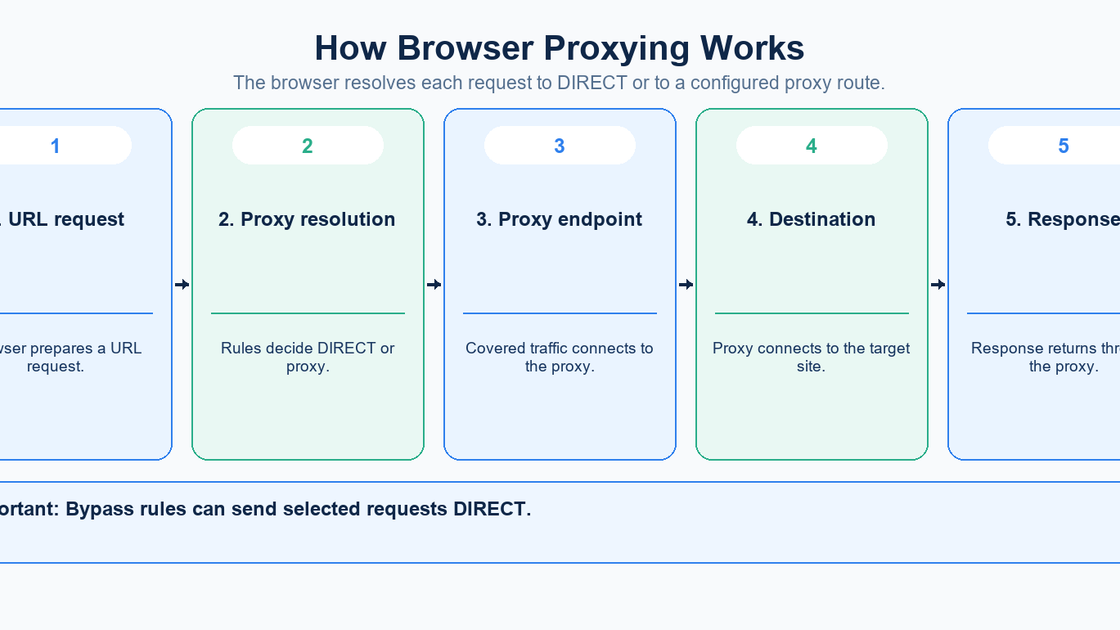
浏览器代理首先进行代理解析:浏览器判断给定 URL 应该直接连接,还是经过代理。
Chromium 的代理文档将代理解析描述为:接收一个 URL,得出一个代理端点或直连结果。这个决定可以来自手动规则、PAC 脚本、自动检测、命令行设置、扩展、企业策略或系统设置。
1. 浏览器收到 URL
用户输入 URL、点击链接,或页面发起请求。
在建立网络连接前,浏览器先确定应该应用哪条代理规则。
2. 浏览器解析代理配置
可能的结果包括:
- 直接连接;
- 固定的 HTTP 或 HTTPS 代理;
- SOCKS 代理;
- 基于 PAC 的路由;
- 从操作系统继承的代理。
即使已配置代理,绕过规则也可能让特定主机直接连接。
3. 浏览器连接到代理
对于经 HTTP 代理发送的普通 HTTP 请求,浏览器将请求发送给代理,再由代理继续连接目标。
对于通过 HTTP 代理访问 HTTPS 的情况,浏览器通常使用 HTTP CONNECT 方法建立通向目标的隧道。Chromium 文档说明,与网站的 TLS 交互随后通过代理隧道传输,而不会终止在普通正向代理上。
4. 代理连接到目标
目标接收到的连接来自代理基础设施,而不是浏览器直接使用的公网地址。
代理还可能实施身份验证、位置选择、会话规则或其他供应商特定行为。
5. 响应经过代理返回
网站响应先返回代理,再返回浏览器。
这条路径只适用于当前代理规则覆盖的流量。其他应用、符合绕过规则的浏览器流量,或不受支持的流量,可能使用不同的网络路径。
浏览器级代理与系统代理
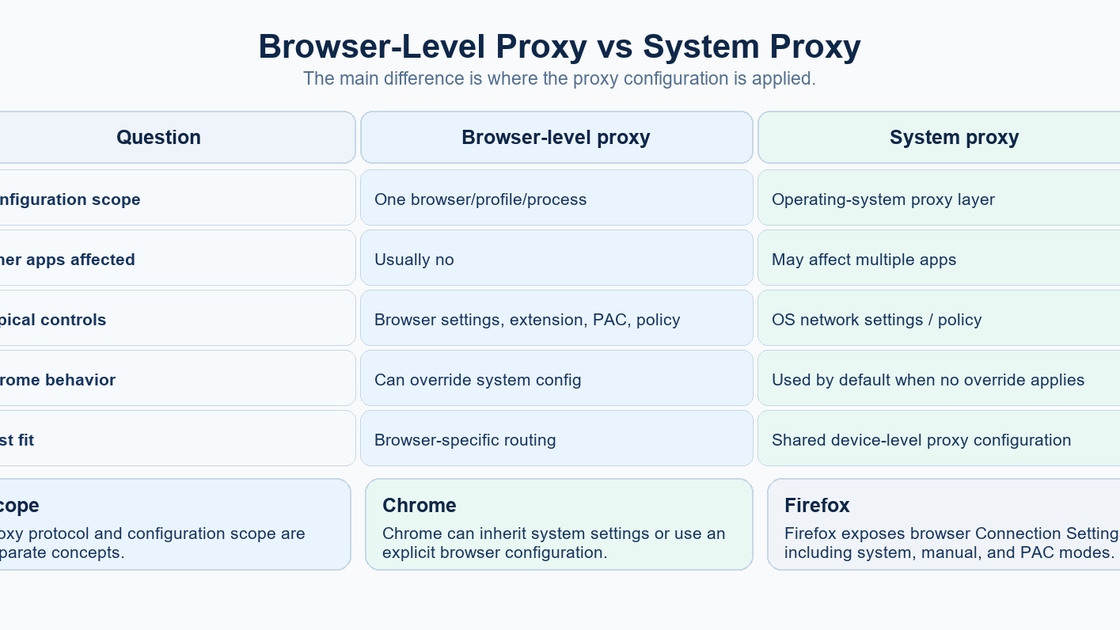
最重要的区别之一是代理设置位于哪个层级。
浏览器级代理
浏览器级配置旨在影响一个浏览器、配置文件或浏览器进程。
Mozilla Firefox 提供自己的“连接设置”界面,其中包含以下选项:
- 不使用代理;
- 自动检测;
- 系统代理;
- 手动代理配置;
- PAC URL;
- 代理绕过条目。
Microsoft 的 Dev Proxy 文档明确指出,浏览器专属代理可以用于拦截一个浏览器实例,而无需更改系统代理设置。
系统代理
系统代理在操作系统层面配置,可以由多个应用继承。
Chromium 文档指出,Chrome 默认使用系统代理设置,但也可以通过策略、命令行选项、扩展或 PAC 为 Chrome 提供代理配置。
理解这一区别很重要,因为通过常规的系统设置途径更改“Chrome 代理”,可能影响的不只是 Chrome。
浏览器代理扩展与手动代理配置
代理扩展和手动配置的代理最终可以产生相似的路由结果,但管理方式不同。
浏览器扩展
扩展可以通过以下方式让切换更方便:
- 从已保存的列表中选择代理;
- 启用或停用代理;
- 更改国家或端点;
- 应用浏览器代理模式;
- 管理凭据或服务特定配置。
Chrome 官方代理 API 要求扩展先声明 proxy 权限,才能管理这些设置。
配置后的浏览器仍然使用底层代理规则和代理协议。扩展是一个管理层,并不是新的网络协议。
手动配置
手动设置更直接。
你需要自行指定代理主机、端口、协议和可选的绕过规则。这种方式适用于:
- 使用固定端点;
- 希望尽量减少对扩展的依赖;
- 代理由组织提供;
- 需要明确控制路由规则。
代价是切换端点或凭据不够方便。
PAC 文件:按条件选择浏览器代理
一个代理自动配置(PAC)文件可以让浏览器决定每个请求应该使用代理还是直接连接。
MDN 的 PAC 文档将 PAC 描述为一个名为 FindProxyForURL() 的 JavaScript 函数,它返回以下形式的路由指令:
- DIRECT;
- PROXY host:port;
- SOCKS host:port.
这使得以下规则成为可能:
- 访问外部网站时使用代理,访问内部主机时直接连接;
- 某个域名使用一个代理,其他目标使用另一个代理;
- 先尝试主代理,再尝试备用代理;
- 访问特定网络时绕过代理。
因此,当“使用代理”这个要求过于笼统,而浏览器需要按目标分别选择路由的逻辑时,PAC 文件就很有用。
浏览器代理覆盖哪些流量?
答案取决于浏览器和配置。
对于 Chrome,Chromium 文档明确说明了对 HTTP、HTTPS 等 URL 协议类型的代理支持,其 HTTP 代理实现还能够处理 WebSocket 流量。同时也支持 SOCKS。
但这并不能支持一种笼统说法:浏览器代理会捕获浏览器产生的所有网络流量。
覆盖范围可能因以下因素而不同:
- 代理协议类型;
- 绕过规则;
- 浏览器实现;
- 扩展;
- DNS 行为;
- 非 HTTP 协议;
- 策略或 PAC 明确允许的直接连接。
在实际运维中,最稳妥的方法是验证重要流量的路径,而不是假定代理已覆盖全部流量。
通过浏览器代理访问 HTTPS
一种常见误解是:
如果浏览器使用 HTTP 代理,HTTPS 就不再加密。
通常并非如此。
Chromium 文档说明,当 Chrome 通过普通 HTTP 代理发送 HTTPS 请求时,可以使用 CONNECT 建立隧道,然后通过该隧道与目标进行 TLS 交互。
这意味着:
- 代理负责处理网络隧道;
- 网站的 TLS 会话仍然可以在浏览器与目标之间保持端到端保护;
- 代理仍然可以获得连接元数据,例如建立隧道时使用的目标主机。
这与TLS 检查不同:在 TLS 检查中,组织会使用受信任的本地证书颁发机构,有意终止并重新建立 TLS。它需要不同的信任配置,不应与普通 HTTP 代理混为一谈。
浏览器代理与 VPN
浏览器代理和 VPN 都可以改变公网通信路径,但覆盖范围不同。
比较项 | 浏览器代理 | VPN |
|---|---|---|
典型覆盖范围 | 选定的浏览器流量 | 经 VPN 接口 / 隧道路由的流量 |
主要机制 | 应用 / 浏览器代理配置 | 通向 VPN 网关的受保护隧道 |
浏览器专属路由 | 支持 | 通常不是主要的控制方式 |
能否不影响其他应用 | 可以,采用浏览器专属配置时 | 取决于 VPN 路由和分流隧道策略 |
代理协议 | HTTP(S)、SOCKS、基于 PAC 的规则 | VPN 协议 / 隧道实现 |
也不应将 VPN 描述为“始终覆盖整台设备”。分流隧道可以只将选定流量路由到 VPN。
实际区别是:如果需要浏览器专属路由,浏览器代理会很方便;而 VPN 是覆盖范围更广的隧道架构。
浏览器代理适合哪些场景
网站本地化测试
浏览器代理可以让浏览器请求从选定的代理位置发出。
这可以用于检查:
- 本地化内容;
- 特定地区的价格或可用性;
- 搜索或广告行为;
- 网站语言和国家路由。
结果仍可能受到 Cookie、账户状态、浏览器语言、GPS 权限或其他应用信号的影响,因此仅改变网络地址并不能保证完整模拟一个位置。
开发与调试
浏览器专属代理可以隔离一个浏览器实例,用于流量检查或测试,同时不改变机器其余部分的配置。
Microsoft 的文档直接介绍了 Dev Proxy 的这一使用场景。
企业或受控浏览
组织可以通过浏览器代理策略,让选定的浏览器流量经过过滤、日志记录或安全基础设施。
PAC 文件和绕过规则可以让策略按条件生效,而不是强制每个请求都经过同一端点。
在代理端点之间切换
浏览器扩展可以降低切换代理端点的操作负担。
提供的竞品 Webshare将它的 Chrome 扩展定位为支持这一工作流程:在浏览器界面连接或断开可用代理,并按国家筛选端点。这是浏览器代理配置之上的便捷管理层,而不是另一种代理类型。
分离浏览器身份或工作流程
不同的浏览器配置文件或专用浏览器实例可以分配不同的代理配置。
这可以用于质量保证(QA)、账户测试,或在不同地理位置运行浏览器会话。但不应将其视为匿名性的保证,因为网站仍然可以使用 Cookie、登录状态、浏览器存储和其他应用层标识符。
哪些情况下浏览器代理不够用
你还需要为非浏览器应用路由流量
如果命令行工具、桌面应用、游戏或后台服务也需要相同的网络路径,浏览器专属代理的覆盖范围就不合适。
应改用适合这些应用的应用专属代理、系统级代理、VPN 或网络层设计。
你需要保证覆盖每一条连接
浏览器代理的覆盖范围可能受到绕过规则、不受支持的协议、直接连接或配置继承的影响。
在依靠代理建立安全边界之前,先测试实际使用的浏览器和工作流程。
你需要充分保护通向代理网关的传输
普通 HTTP 代理不会自动加密浏览器与代理之间的连接。
对于 HTTPS 目标,网站的 TLS 隧道可以在经过 HTTP 代理时继续受到保护,但与代理本身的通信遵循配置的代理连接类型。Chromium 区分了普通 HTTP 代理和 HTTPS 代理;使用 HTTPS 代理时,连接代理的链路本身也受到 TLS 保护。
你需要的是匿名性,而不只是路由
改变可见的网络地址并不会消除浏览器层面的身份。
Cookie、会话 ID、账户登录、存储状态以及可用于指纹识别的浏览器特征,仍可能被用来关联活动。
因此,代理应被视为路由组件,而不是匿名性的保证。
如何选择浏览器代理配置
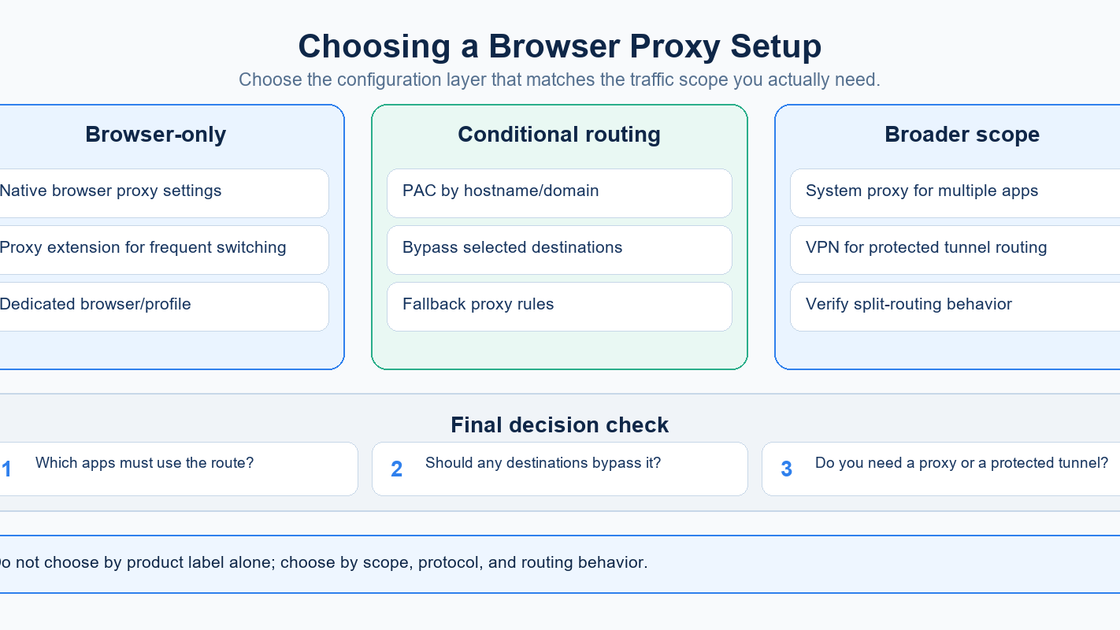
先确定需求,再选择实现机制。
以下情况适合选择浏览器原生设置:
- 一个浏览器需要稳定的代理;
- 希望尽量减少依赖;
- 可以接受手动配置主机 / 端口。
以下情况适合选择浏览器扩展:
- 需要经常切换代理;
- 服务提供许多端点;
- 便利性比尽量减少扩展权限更重要。
在授予代理控制权限前,先检查扩展的权限和供应商。
以下情况适合选择 PAC:
- 部分目标应使用代理,其他目标应直接连接;
- 路由取决于主机名、域名、网络或备用路径逻辑;
- 管理员需要集中控制浏览器规则。
以下情况适合选择系统代理:
- 多个应用应继承同一代理;
- 操作系统是计划采用的配置层级。
以下情况适合选择 VPN:
- 需要的是受保护隧道,而不是浏览器专属代理路由;
- 多个应用或网络路由应使用同一网关;
- 需要分流隧道或组织范围的网络策略。
浏览器代理安全检查清单
在依靠浏览器代理之前,请验证:
- 覆盖范围:哪些浏览器配置文件和应用实际使用了它?
- 代理类型:是 HTTP、HTTPS、SOCKS4 还是 SOCKS5?
- HTTPS 行为:HTTPS 是通过 CONNECT 建立隧道,还是被有意拦截?
- 代理传输:与代理本身的连接是否加密?
- DNS 行为:在所选代理模式下,目标名称在哪里解析?
- 绕过规则:哪些主机直接连接?
- 身份验证:凭据的存储和传输方式是否适当?
- 扩展权限:哪个扩展可以控制代理配置?
- 备用路径行为:失败后是报错、改用另一个代理,还是直接连接?
- 验证结果:外部测试是否确认了预期的出口 IP 和位置?
在完成验证前,最稳妥的假设是:代理行为取决于具体配置。
常见问题
代理浏览器和代理服务器是同一种东西吗?
不是。代理服务器是作为中间节点的端点。代理浏览器通常是配置为使用该端点的浏览器。
Chrome 有自己的代理设置吗?
Chrome 支持自己的代理配置机制,包括命令行、策略、扩展、PAC 和固定服务器模式。Chromium 文档还说明,当没有优先级更高的配置生效时,Chrome 默认使用系统代理设置。
Chrome 扩展可以更改代理设置吗?
可以。Chrome 提供 chrome.proxy API,扩展必须申请 proxy 权限,才能管理这些设置。
Firefox 支持浏览器专属代理吗?
支持。Firefox 提供“连接设置”,可以选择不使用代理、系统代理、手动配置、自动检测或 PAC URL。
浏览器代理会隐藏我的 IP 地址吗?
对于实际经代理发出的流量,目标通常会将代理的网络地址视为直接对端,而不是浏览器原本使用的公网地址。这并不会让浏览器实现匿名。
浏览器代理会加密流量吗?
它本身并不保证加密。HTTPS 可以在通过 HTTP 代理隧道传输时继续受到 TLS 保护,但代理配置本身并不能保证每一段网络连接都被加密。
我可以为不同网站使用不同代理吗?
可以。PAC 文件和某些代理管理工具能够根据目标选择路由。
浏览器代理比 VPN 更快吗?
没有适用于所有情况的答案。性能取决于代理或 VPN 协议、端点距离、服务器负载、路由、加密开销,以及被路由的流量大小。
核心要点
理解代理浏览器时,最好把它视为以浏览器为范围的代理路由。
浏览器根据配置,将每个请求解析为以下两种路径之一:
DIRECT
或者:
PROXY → 目标
具体结果取决于配置。
主要配置模式包括:
1. 浏览器原生代理设置;
2. 浏览器继承的系统代理设置;
3. 代理扩展;
4. 基于 PAC 的条件路由;
5. 命令行或企业策略。
理解这一区别很重要,因为“浏览器代理”不会自动意味着“设备全部流量”“加密隧道”或“匿名浏览”。
如果明确需要让浏览器流量走不同的网络路径,可以使用浏览器级代理。如果路由需求超出了浏览器范围,则使用覆盖范围更广的系统代理或 VPN。