
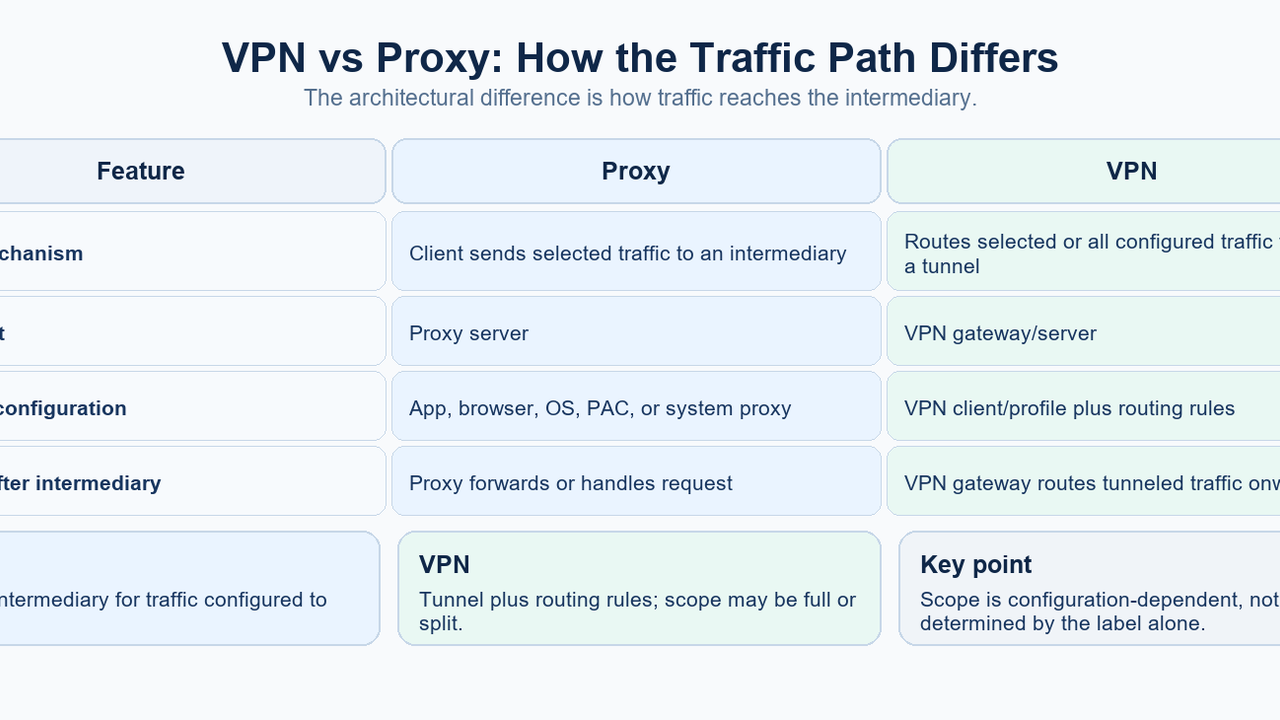
一种VPN和一种代理服务器都可以在你的设备与互联网目标之间加入中间节点,但实现方式不同。
代理是流量明确发送到的中间节点。VPN 则建立虚拟网络连接或隧道,再将选定的流量路由到该隧道中。
这种差异会影响:
- 覆盖哪些流量;
- 加密在哪一段生效;
- 如何控制路由;
- 应用程序如何与中间节点交互;
- 会增加哪些性能开销;
- 每种架构适合哪些使用场景。
常见的概括是“VPN 覆盖整台设备,代理覆盖单个应用”。这可以作为粗略的理解起点,但并非普遍适用的规则。VPN 可以使用分流隧道,而操作系统也可以提供系统级代理设置。
更准确的问题是:
你需要的是网络隧道,还是应用程序或网络的中间节点?
简要解答
一个代理服务器接收来自客户端的流量,并代表客户端处理或转发请求。
一个VPN通过隧道协议和路由规则,建立到 VPN 网关的虚拟连接。
在实际使用中:
- 代理通常更适合明确的应用路由、缓存、受控出口、测试或策略管理;
- VPN 通常更适合受保护的远程访问和网络级隧道连接;
- VPN 不一定会路由每个连接,因为分流隧道可以只让选定的路由经过隧道;
- 代理不一定局限于单个浏览器,因为 Windows 等系统提供了范围更广的代理设置;
- VPN 通常会为隧道加入加密或安全控制,而“代理”这个词本身并不意味着客户端到代理的链路经过加密;
- 两者都不能保证匿名性;
- 在速度方面,没有一方在所有情况下都胜出。
什么是代理服务器?
MDN 对代理服务器的定义将代理描述为在网络之间使用的中间程序或计算机。
对于典型的正向代理:
客户端 → 代理 → 目标
客户端将受支持的流量发送到代理。代理可能会:
- 转发请求;
- 应用策略;
- 验证客户端身份;
- 修改特定的请求信息;
- 从缓存中返回响应;
- 拒绝请求;
- 将请求路由到其他位置。
因此,对于使用它的流量,代理充当明确的中间节点。
流量的覆盖范围取决于具体配置。
代理可以配置在:
- 单个浏览器中;
- 单个应用程序中;
- 环境变量中;
- PAC 或设置脚本中;
- 操作系统层面。
Microsoft 的 Windows 代理指南就是一个例子:它介绍了用于 Wi-Fi 或以太网的系统代理设置,支持自动检测、设置脚本,以及手动配置服务器和端口。
因此,“代理只供单个应用程序使用”并不是可以普遍适用的可靠定义。
什么是 VPN?
一个虚拟专用网络在互联网等其他网络之上建立逻辑网络连接。
Microsoft 的 VPN 连接类型文档将 VPN 描述为通过隧道协议在 VPN 客户端与 VPN 服务器之间建立的点对点连接。
NIST 对 VPN 的定义也类似地描述了通过隧道和安全控制在现有网络之上建立的虚拟网络,这些控制通常包含加密。
简化的远程访问路径如下:
设备 → VPN 隧道 → VPN 网关 → 目标
操作系统或 VPN 客户端决定哪些路由进入隧道。
最后这一点很关键。
VPN 的定义并不是“设备上的每个数据包都必须经过它”。实际覆盖范围由路由策略决定。
VPN 与代理:核心架构差异
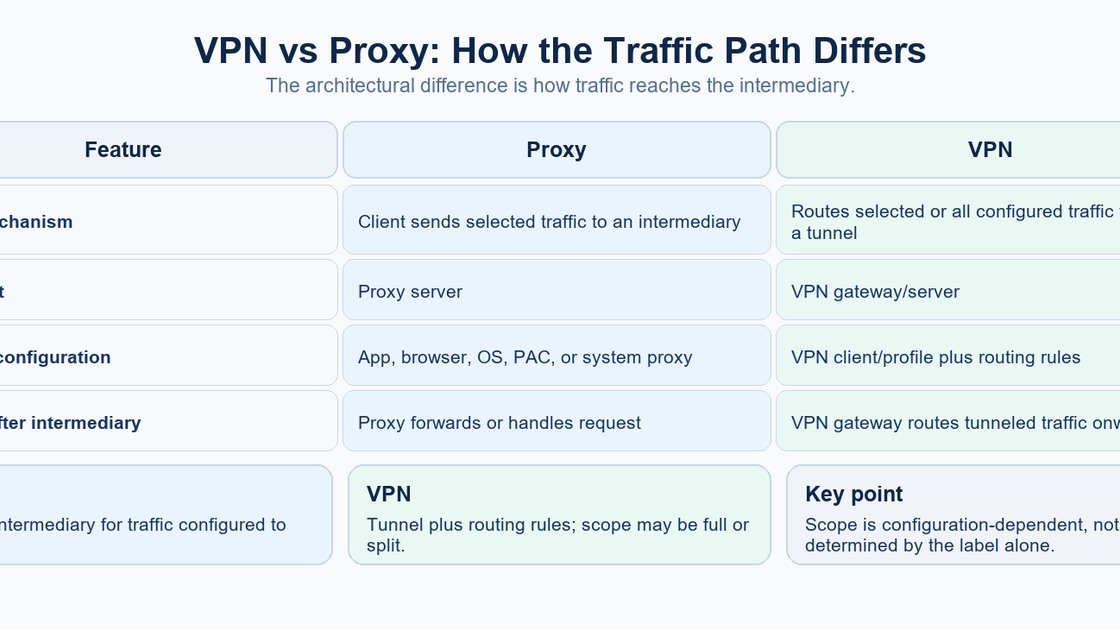
核心差异并不只是“安全性”或“更换 IP”。
真正的区别在于流量如何到达中间节点。
代理模型
应用程序或系统配置会指示符合条件的流量使用代理端点。
应用程序 → 代理服务器 → 目标
代理直接参与请求路径。
VPN 模型
VPN 客户端会建立到 VPN 网关的虚拟点对点连接。
设备
↓
VPN 隧道
↓
VPN 网关
↓
目标
路由规则决定哪些流量进入该隧道。
这意味着,VPN 本质上是一种隧道与路由架构,而代理本质上是一种中间节点架构。
两者都可以改变网络路径,也都可以让目标看到中间节点一侧的 IP。但它们解决的是不同的架构问题。
流量覆盖范围:系统级与应用级并非绝对划分
许多 VPN 与代理的比较会这样说:
VPN = 设备上的全部流量
代理 = 单个应用程序
这种模式确实存在,但这样的表述过于绝对。
VPN 可以使用分流隧道
Microsoft 的 VPN 路由文档区分了以下两种方式:
- 强制隧道——流量按照全隧道策略通过 VPN 路由;
- 分流隧道——只有配置的路由使用 VPN,其他流量则使用正常的物理接口。
因此,VPN 可以有意地只覆盖设备上的部分流量。
代理的配置范围可以超过单个应用
Windows 在系统网络层提供代理设置。
浏览器或应用程序也可以拥有各自独立的代理配置。
因此,实际覆盖范围可能包括:
仅浏览器代理
特定应用程序代理
系统代理
分流隧道 VPN
强制隧道 VPN
更合适的区分方式是:
代理的覆盖范围取决于哪些应用程序或系统组件遵循代理配置;VPN 的覆盖范围取决于将流量送入隧道的路由策略。
安全性与加密
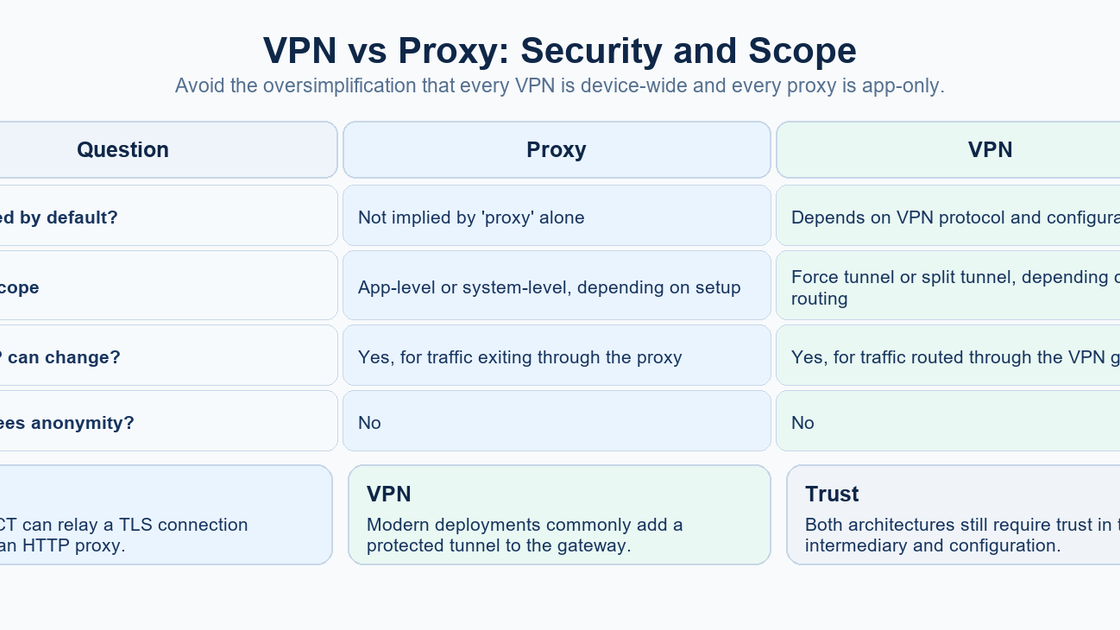
这是 VPN 和代理最容易被过度简化的方面。
VPN 的安全模型
NIST 将 VPN 描述为可以在现有网络之上提供安全通信机制的虚拟网络。NIST 的远程访问 VPN 指南也将 VPN 连接描述为在远程设备与组织网络之间增加一层加密。
如果所需的安全边界如下,VPN 就是合适的选择:
设备 ↔ VPN 网关
不过,“VPN”仍然不是自动带来安全性的标签。
安全性取决于:
- 隧道协议;
- 加密配置;
- 身份验证;
- 客户端实现;
- 路由策略;
- DNS 行为;
- 端点安全;
- 对 VPN 运营方的信任。
代理的安全模型
“代理”这个词本身并未说明客户端到代理的连接是否经过加密。
普通的 HTTP 代理与受 TLS 保护的代理连接并不等同。
还有一个重要细节:HTTPS 流量经过 HTTP 代理时,仍然可以受到 TLS 保护。
MDN 的 CONNECT 文档解释了客户端可以请求代理建立到目标主机和端口的隧道,之后代理会在两个方向上转发数据。
从概念上看:
客户端 → 代理 → CONNECT destination:443 → 到目标的 TLS 会话
因此,准确的比较并不是:
VPN 会加密,代理不会。
而应该是:
VPN 架构通常定义了到 VPN 网关的受保护隧道。代理的加密属性取决于代理协议和连接设计,而 HTTPS/TLS 仍然可以通过代理隧道得到保护。
IP 地址与隐私
两种架构都可能让目标看到中间节点一侧的公网 IP。
使用正向代理时:
客户端 → 代理 → 网站
网站通常会将代理一侧的地址视为网络对端。代理还可以通过 X-Forwarded-For 等请求头另行转发客户端 IP 信息,正如MDN 的 X-Forwarded-For 参考文档所解释的那样;这个请求头不一定存在,也并非天然可信。
使用远程访问 VPN 时:
客户端 → VPN 网关 → 网站
对于实际通过 VPN 网关发出的流量,网站通常会看到网关的出口地址,正如Cloudflare 的 VPN 概述中所描述的那样。
但改变可见的网络地址并不等于实现匿名。Cookie 和会话 ID可以在不同请求之间维持应用层身份,而登录账号也可以将活动直接关联到该账号。
因此,任何一种工具都不应该被描述为匿名性的保证。
速度与性能
“VPN 是否比代理更快?”并没有普遍适用的答案。
性能取决于实际路径和实现方式。
重要变量包括:
- 到代理或 VPN 网关的地理距离;
- 服务器负载;
- 路由质量;
- 协议开销;
- 加密与解密的处理量;
- 网络拥塞;
- 连接复用;
- 底层网络;
- 经过中间节点的是全部流量,还是仅选定的流量。
在某些配置中,代理与隧道相关的开销可能更低。
VPN 可能拥有高度优化的传输机制和基础设施,其性能可以超过位置不佳或负载过重的代理。
分流隧道 VPN 还可以让无关流量保留在正常的网络路径上,而系统代理则可能影响多个应用程序。
因此,以下这类笼统的说法:
代理更快
或者:
VPN 更快
在技术上并不可靠。
正确的比较应当是在相同工作负载下比较两种具体配置。
VPN 与代理的使用场景
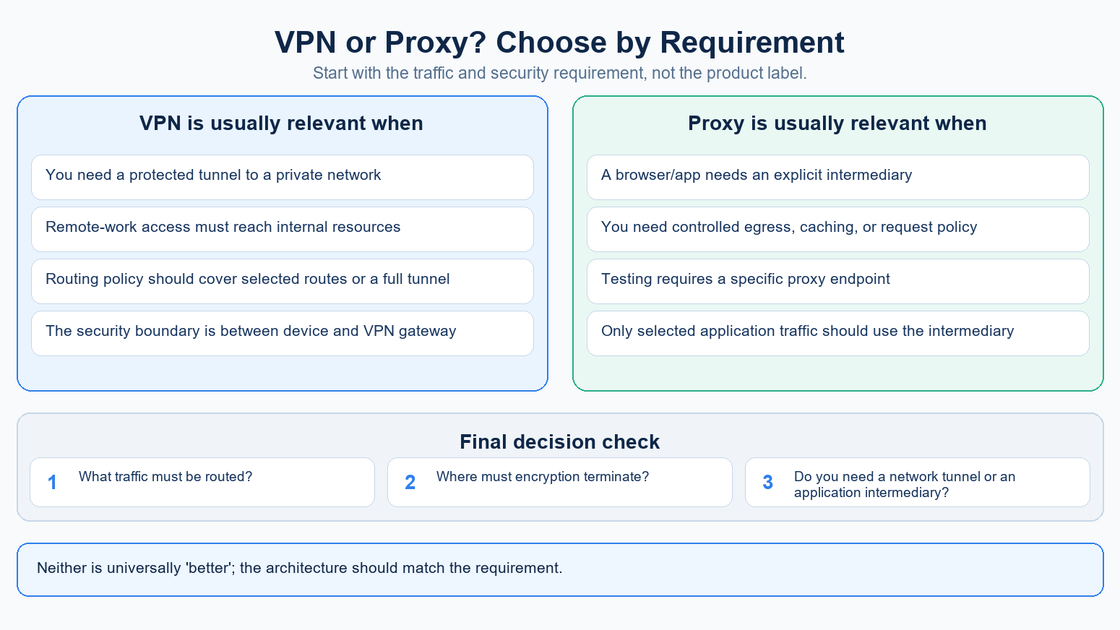
正确的选择取决于你要解决的问题。
当需求是受保护的远程访问时,使用 VPN 架构
当远程设备需要与组织的专用网络建立受保护的连接时,VPN 通常是相关的架构选择。
Microsoft 的 VPN 连接指南介绍了工作和个人 VPN 配置文件,包括从公共网络等位置建立安全连接。
典型场景包括:
- 远程员工访问;
- 访问组织内部服务;
- 通过不可信的本地网络建立受保护的隧道;
- 需要进入企业网关的网络路由;
- 集中管理的远程访问策略。
当需求是明确的中间节点时,使用代理架构
当应用程序或系统需要让流量经过特定中间节点时,代理通常是相关的架构选择。
典型的合法用途包括:
- 应用程序测试;
- 受控的出站出口;
- 网络策略;
- 缓存;
- 浏览器或应用程序路由;
- 监控;
- 调试;
- 分别遵守授权要求、条款和请求策略的公开数据工作流。
依据架构而非品牌定位作出决定
如果实际需求是:
“这个浏览器或应用程序需要使用特定的中间节点。”
这就指向代理。
如果需求是:
“这些路由需要到网关的受保护网络隧道。”
这就指向 VPN。
可以同时使用 VPN 和代理吗?
可以。
这两层并不相互排斥。
Microsoft 的 Windows 代理指南明确介绍了单独的VPN 连接代理设置。
因此,可以构建让 VPN 路由与代理策略共存的分层设计。
但叠加两者并不会自动提高安全性或隐私保护。
它也可能:
- 增加延迟;
- 使 DNS 和路由更加复杂;
- 带来故障排查问题;
- 使哪个中间节点能看到哪些流量变得不够清晰。
只有在架构确实需要这两层时,才同时使用它们。
VPN 与代理比较表
特性 | 代理 | VPN |
|---|---|---|
核心架构 | 明确的中间节点 | 虚拟隧道 + 路由 |
典型端点 | 代理服务器 | VPN 网关或服务器 |
流量覆盖范围 | 特定应用程序或系统级 | 分流隧道或强制隧道 |
加密 | 取决于代理协议和连接 | 通常属于 VPN 安全设计的一部分 |
HTTPS 支持 | 可通过 CONNECT 为 TLS 建立隧道 | HTTPS 在路由后的 VPN 路径中传输 |
目标看到的公网 IP | 可能是代理一侧的 IP | 可能是 VPN 出口 IP |
是否保证匿名性 | 否 | 否 |
典型的企业角色 | 出口控制、缓存、应用路由 | 安全远程访问、专用网络连接 |
性能 | 取决于实现方式 | 取决于实现方式 |
是否可以组合使用 | 是 | 是 |
常见问题
简单来说,VPN 和代理有什么区别?
代理是经过配置后供选定流量使用的中间节点。VPN 则建立到 VPN 网关的虚拟隧道,并将选定的网络流量通过该隧道路由。
VPN 和代理是同一种东西吗?
不是。两者都可以改变流量路径和可见的公网 IP,但架构不同。代理是中间端点;VPN 则创建隧道化的网络连接。
VPN 会路由所有流量吗?
不一定。VPN 可以使用强制隧道或分流隧道。在分流隧道配置中,只有选定的路由进入 VPN。
代理只能用于单个应用吗?
不一定。有些代理按应用程序配置,但操作系统也可以提供覆盖范围更广的系统代理设置。
VPN 和代理哪个更安全?
答案取决于具体实现。VPN 架构围绕隧道和安全控制设计,通常会保护到 VPN 网关的连接。通用代理本身并不提供同样的安全边界。但协议、身份验证、加密、路由,以及对供应商的信任仍然很重要。
代理会加密流量吗?
不会自动加密。加密取决于代理协议和连接。HTTPS 仍然可以通过用 CONNECT 创建的 HTTP 代理隧道使用 TLS。
VPN 会隐藏你的 IP 地址吗?
对于经远程 VPN 网关路由的互联网流量,目标通常会看到 VPN 一侧的出口地址,而不是客户端直接连接时的公网地址。这并不保证匿名性。
代理会隐藏你的 IP 地址吗?
对于经过代理的请求,正向代理可以向目标呈现自己的网络地址,不过也可能通过请求头另行转发客户端 IP 信息。Cookie、会话 ID 和账号登录仍然可以将请求关联到同一个用户。
VPN 比代理更快吗?
没有普遍适用的赢家。服务器距离、拥塞、路由、协议开销、加密、供应商基础设施和流量覆盖范围,可能比名称标签更重要。
可以同时使用 VPN 和代理吗?
可以。Windows 甚至支持为 VPN 连接配置独立的代理设置。只有当网络架构需要这两层时,才同时使用它们。
远程工作应该使用哪一种?
如果目标是受保护地访问组织内部网络,受管理的 VPN 就是典型的架构选择。
特定应用程序的路由或测试应该使用哪一种?
当选定的应用程序流量需要特定中间节点时,代理通常是更直接的架构选择。
要点总结
VPN 与代理之间最有用的区别在于架构:
代理 = 中间节点
VPN = 隧道 + 路由
理解这一点之后,其他差异就更容易理解了。
VPN 通常会建立到 VPN 网关的受保护连接,但其覆盖范围可以采用强制隧道或分流隧道。
代理可以配置在单个应用程序内,也可以配置在范围更广的系统层面;其加密属性取决于代理协议和连接设计。
两者都可以改变目标看到的公网 IP。两者都不能保证匿名性,也没有一方在所有情况下都更快。
根据实际需求选择:
需要受保护的网络隧道?→ VPN
需要让选定流量经过明确的中间节点?→ 代理
这种区分比将任意一种技术视为在所有情况下都更好,更准确,也更有用。