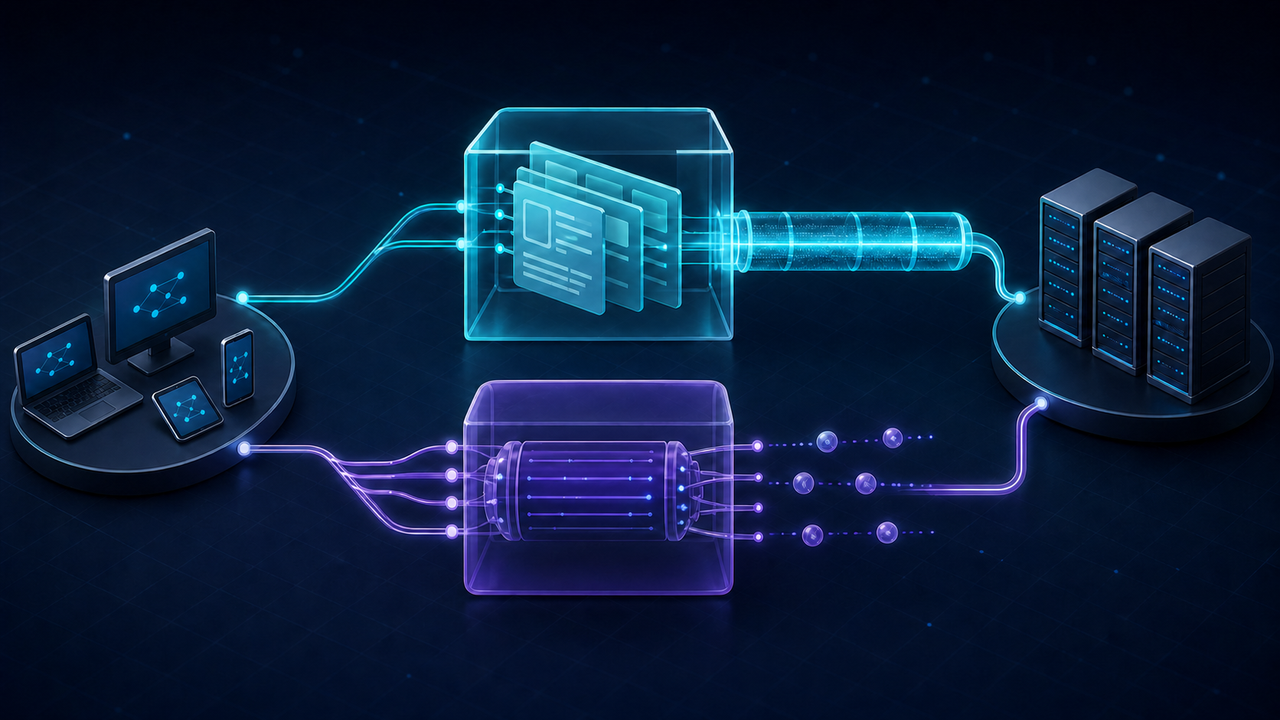
如果工作负载仅涉及网页,且客户端只提供 HTTP 或 HTTPS 代理设置,可优先选择 HTTP 代理;如果兼容客户端需要承载非 HTTP 的 TCP 流量,或需要把目标主机名交给代理解析,则选择 SOCKS5。对于普通 HTTPS 流量,两者都可以承载到目标站点的端到端 TLS;性能应以实际线路测试为准。
并排对比
维度 | HTTP 代理 | SOCKS5 代理 |
|---|---|---|
主要层级 | 理解 HTTP 的接口 | 应用层与传输层之间的通用中继 |
典型流量 | HTTP,以及通过 CONNECT 的 HTTPS | 多种 TCP 协议,可选 UDP 中继 |
DNS 行为 | 取决于客户端和代理模式 | 客户端可发送 IP 或主机名 |
认证 | HTTP 代理认证,常见 407 质询 | 先协商方法,可选用户名密码 |
应用感知 | 可处理明文 HTTP 消息 | 不定义应用消息解析 |
适用场景 | Web 客户端和 HTTP 级策略 | 混合协议和明确支持 SOCKS 的客户端 |
加密 | 不自带;应使用 HTTPS/TLS | 不自带;应使用端到端安全协议 |
什么时候选择 HTTP 代理
- 工作负载主要是 HTTP 或 HTTPS。
- 客户端只提供 HTTP/HTTPS 代理设置。
- 需要 HTTP 级认证、日志、过滤、缓存或请求策略。
- 传统 CONNECT 隧道已经满足 HTTPS 需求。
什么时候选择 SOCKS5
- 一个代理接口需要转发多种 TCP 应用协议。
- 兼容应用确实需要 SOCKS5 UDP ASSOCIATE。
- 客户端需要把目标主机名交给代理解析。
- 应用明确支持 SOCKS5,或存在兼容转发层。
先根据上方对比缩小选择范围,再按下文的配置与 DNS 检查步骤验证代理配置。
两类代理分别做什么
对于明文 HTTP,HTTP 正向代理可以接收和转发 HTTP 消息;对于 HTTPS,传统代理接受 CONNECT 并建立 TCP 隧道,随后客户端通过该隧道与目标建立 TLS。
SOCKS5 先协商认证方法,再让客户端针对 IPv4、IPv6 或域名请求 CONNECT、BIND 或 UDP ASSOCIATE。当应用支持 SOCKS 时,它可以转发 HTTP、TLS、SSH 等协议。
数据流
明文 HTTP
客户端 -- HTTP 请求 --> HTTP 代理 -- HTTP 请求 --> 源站

通过 HTTP 代理访问 HTTPS
客户端 -- CONNECT host:443 --> HTTP 代理 --> 源站
客户端 ============== 隧道中的 TLS ============== 源站

SOCKS5
客户端 -- 方法协商 + 目标请求 --> SOCKS5 代理
客户端 <========== TCP 或受支持的 UDP 中继 ==========> 目标
HTTP 代理、HTTPS 目标站点与到代理的 TLS 不是一回事
HTTP 和 HTTPS 可能描述不同的网络链路。HTTP 代理仍可通过 CONNECT 隧道访问 HTTPS 目标。HTTPS 代理端点会加密客户端到代理的第一段链路,但如果应用数据需要端到端保护,目标站点仍应使用 HTTPS。
路径或术语 | 客户端到代理 | 代理到目标 | 受到保护的内容 |
|---|---|---|---|
HTTP 代理访问 HTTP 目标 | 明文 HTTP 代理协议 | 明文 HTTP | 协议本身不提供加密 |
HTTP 代理访问 HTTPS 目标 | HTTP CONNECT 控制后建立隧道 | TLS 在目标站点终止 | HTTPS 数据在客户端与目标之间受到保护 |
HTTPS 代理端点(到代理的 TLS) | TLS 保护客户端到代理的链路 | HTTP 转发或 CONNECT 隧道 | 第一段的代理凭证和控制流量受到保护;应用数据仍需目标 HTTPS 才能端到端加密 |
SOCKS5 代理访问 HTTPS 目标 | SOCKS5 协商和中继 | TLS 在目标站点终止 | HTTPS 数据端到端受到保护;SOCKS5 协商本身不提供加密 |
如果任务需要较长期的 ISP 出口,可比较静态住宅代理,并确认客户端支持所选协议。
DNS 行为很重要
SOCKS5 不会自动保证远程 DNS。客户端可以在本地解析并发送 IP,也可以发送主机名让代理解析。在 curl 中,socks5:// 使用本地解析,socks5h:// 则把主机名交给代理。
可以通过 NSLookup 在线检查 DNS 记录,再用下方 curl 模式区分客户端解析与代理端解析。
# HTTP 代理;访问 HTTPS 时 curl 使用 CONNECT
curl --proxy http://proxy.example:8080 https://example.com/

# SOCKS5,本地解析目标 DNS
curl --proxy socks5://proxy.example:1080 https://example.com/

# SOCKS5,把主机名交给代理解析
curl --proxy socks5h://proxy.example:1080 https://example.com/
可复现的 curl 检查
以下检查使用 Windows 与 curl 8.16.0 完成。命令采用 PowerShell 环境变量和占位连接信息;请替换为获准使用的端点,不要把凭证写入文章或 shell 历史记录。
1. 检查 HTTP 代理
$env:PROXY_HOST = "[redacted-proxy-host]"
$env:HTTP_PROXY_PORT = "[redacted-port]"
$env:SOCKS5_PROXY_PORT = "[redacted-port]"
$env:PROXY_USER = "[redacted-user]"
$env:PROXY_PASS = "[redacted-password]"

curl.exe --fail --show-error --silent `
  --proxy "http://${env:PROXY_HOST}:${env:HTTP_PROXY_PORT}" `
  --proxy-user "${env:PROXY_USER}:${env:PROXY_PASS}" `
  --output NUL --write-out "status=%{http_code} total=%{time_total}s`n" `
  "https://example.com/"
2026-09-05 UTC 实测记录(已脱敏):
status=200 total=0.856s2. 使用本地目标 DNS 检查 SOCKS5
curl.exe --fail --show-error --silent --verbose `
  --proxy "socks5://${env:PROXY_HOST}:${env:SOCKS5_PROXY_PORT}" `
  --proxy-user "${env:PROXY_USER}:${env:PROXY_PASS}" `
  --output NUL --write-out "status=%{http_code} total=%{time_total}s`n" `
  "https://example.com/"
2026-09-05 UTC 实测记录(已脱敏):
* Host example.com:443 was resolved.
* IPv4: [redacted-ip]
< HTTP/1.1 200 OK
status=200 total=1.323s3. 使用代理端目标 DNS 检查 SOCKS5
curl.exe --fail --show-error --silent --verbose `
  --proxy "socks5h://${env:PROXY_HOST}:${env:SOCKS5_PROXY_PORT}" `
  --proxy-user "${env:PROXY_USER}:${env:PROXY_PASS}" `
  --output NUL --write-out "status=%{http_code} total=%{time_total}s`n" `
  "https://example.com/"
2026-09-05 UTC 实测记录(已脱敏):
(未出现本地 “Host example.com:443 was resolved.” 或 “IPv4: …” 行)
< HTTP/1.1 200 OK
status=200 total=1.997s独立的直连与 HTTP 代理出口检查
另一组检查在 2026-09-05T08:46:06Z 分别发出一次直连请求和一次 HTTP 代理请求。两次请求都成功,脱敏比较确认两者的出口地址不同。
2026-09-05T08:46:06Z 实测记录(已脱敏):
direct_request=success exit=[redacted-direct-ip]
http_proxy_request=success exit=[redacted-proxy-ip]
same_exit=false
这些数值只记录对应的单次连接。SOCKS5 运行出现了本地目标解析信息;SOCKS5H 运行没有出现本地 Host-resolved 和 IPv4 行,并最终返回 HTTP/1.1 200。若要比较性能,应在同一网络上重复相同的授权请求,报告样本量和波动,不能把这三个耗时直接当作排名。
协议、端口与认证故障排查
现象 | 可能原因 | 检查与修复 |
|---|---|---|
HTTP 407 Proxy Authentication Required | 凭证缺失、被拒绝或编码错误 | 核对分配的用户名和密码;给代理 URL 加引号,并对保留字符进行百分号编码,日志中不要打印凭证 |
立即拒绝连接或超时 | 代理端口或协议 scheme 错误、防火墙阻断、端点不可达 | 核对供应商分配的主机、端口和协议;检查 TCP 可达性,不要通过反复轮换端点掩盖问题 |
不支持代理语法或选项 | 客户端构建不支持 SOCKS,或设置方式不同 | 运行 curl --version 并查看客户端文档;升级客户端或改用受支持的 HTTP 代理模式 |
socks5h 可用但 socks5 失败 | 本地解析器无法解析目标,或 DNS 被阻断 | 检查本地解析器;在策略允许时有意识地使用代理端 DNS |
TLS 证书错误 | 目标证书异常或出现意外的 TLS 拦截 | 检查证书链和代理策略;不要用 --insecure 隐藏问题 |
安全注意事项
- 代理不是加密,应使用 HTTPS、SSH 或其他端到端安全协议。
- RFC 1929 的用户名密码认证本身不会加密密码。
- 本地 DNS 可能在代理路径外暴露目标查询;远程 DNS 则把可见性和信任转移给代理运营方。
- 限制 CONNECT 目标、SOCKS 中继目的地、凭据和网络访问。
- 不要把普通 CONNECT 隧道与需要明确治理的 TLS 拦截代理混为一谈。
常见问题
SOCKS5 比 HTTP 更安全或更匿名吗?
不能只看协议名称。最终安全性取决于端到端加密、DNS 模式、认证、日志、客户端行为和对运营方的信任。
HTTP 代理可以处理 HTTPS 吗?
可以。传统 HTTP 代理通过 CONNECT 建立 TCP 隧道,TLS 再通过隧道在客户端与目标之间运行。
SOCKS5 可以转发 HTTP 和 HTTPS 吗?
可以,前提是客户端支持 SOCKS5。代理只需中继连接,不需要理解 HTTP。
SOCKS5 一定能防止 DNS 泄漏吗?
不能。客户端可能在本地解析;应使用明确的代理侧 DNS 模式,例如 curl 的 socks5h,并验证实际行为。
HTTP 代理支持 UDP 吗?
不能默认认为支持。传统 CONNECT 是 TCP;CONNECT-UDP 是需要客户端和代理都兼容的独立扩展。
哪种代理更快?
没有普遍答案,应测试实际路由、并发、连接复用、DNS 模式和协议组合。
使用工作流真正需要的协议
部署代理配置前,确认客户端兼容性、DNS 行为、认证和端到端加密。